Cyberangriff auf Supermärkte: IT-Experte klagt an
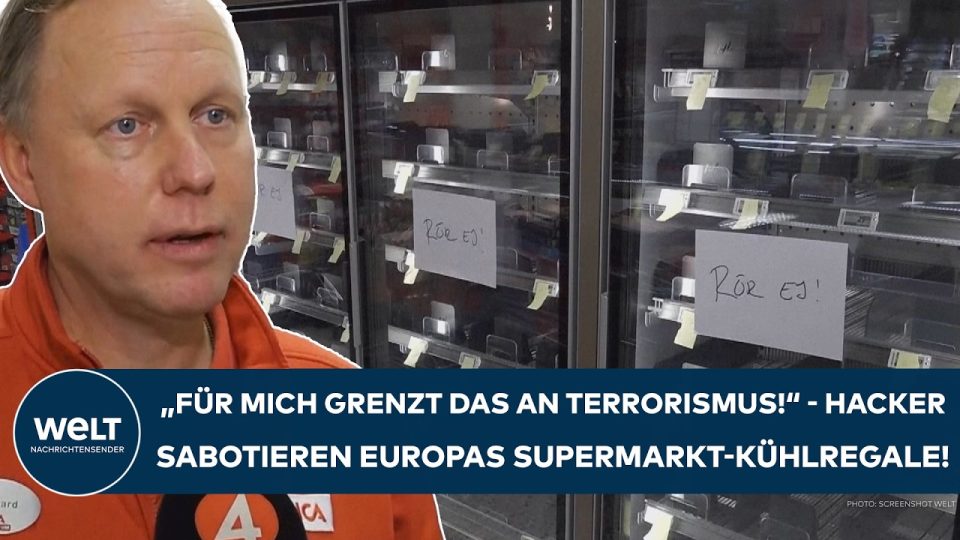
Ein Cyberangriff auf Kühlsysteme von Supermärkten zeigt fatale Sicherheitslücken. IT-Experte Manuel Artur erklärt, warum Schutzmaßnahmen billig wären – und dennoch fehlen.
Dieses Video wurde am 04.11.2026 von WELT Nachrichtensender auf YouTube veröffentlicht. Zum Original-Video auf YouTube.
Ein Cyberangriff auf Kühlsysteme von Supermärkten hat eine breite Debatte über IT-Sicherheit im Einzelhandel ausgelöst. Manuel Artur, IT-Sicherheitsexperte und Sprecher der AGI Kritis, übt scharfe Kritik an Betreibern und Politik gleichermaßen. Sein Urteil ist eindeutig: Die Angriffe waren technisch einfach durchführbar, die Schutzmaßnahmen minimal und die Konsequenzen für Unternehmen potenziell verheerend – finanziell wie rechtlich.
Cyberangriff ohne Hackerwissen: Warum Supermärkte so verwundbar sind
Für den geschilderten Angriff auf Kühlsteuerungen im Lebensmitteleinzelhandel waren nach Einschätzung des Experten keine hochspezialisierten Kenntnisse notwendig. Artur vergleicht die Situation mit einer Steueranlage, die direkt vor dem Ladeneingang aufgestellt wird – für jedermann zugänglich, ohne jegliche Absicherung.
Die betroffenen Systeme waren demnach ungeschützt über das Internet erreichbar, ohne Firewall, ohne VPN, ohne gesicherten Zugang. Selbst ein halbwegs versierter Schüler hätte die Möglichkeit gehabt, Kühltemperaturen zu manipulieren und so erheblichen Sachschaden zu verursachen.
Das grundlegende Problem liegt laut Artur nicht in der Komplexität der Angriffe, sondern in der völligen Abwesenheit elementarer Schutzmaßnahmen auf Betreiberseite.
Was Schutzmaßnahmen kosten – und was ihr Fehlen kostet
Die Kosten für ausreichende IT-Sicherheit in einem Supermarkt sind nach Arturs Einschätzung überschaubar. Konkret nennt er folgende Mindestanforderungen:
- Einrichtung eines VPN oder einer sicheren Fernwartungsverbindung
- Vorschalten einer Firewall vor alle netzwerkfähigen Steuergeräte
- Regelmäßige Software-Updates und Nutzung herstellergepflegter Geräte
- Beauftragung externer IT-Dienstleister, wenn internes Know-how fehlt
Der finanzielle Aufwand für diese Maßnahmen bewege sich laut Artur im Bereich von wenigen hundert bis maximal tausend Euro – verglichen mit dem möglichen Schaden durch verdorbene Lebensmittel, Betriebsausfälle oder Reputationsverlust eine, wie er es formuliert, „Lachnummer“. Das Argument, kleinere Franchise-Betriebe könnten sich Schutzmaßnahmen nicht leisten, lässt er daher nicht gelten.
Fehlende Rechtsdurchsetzung: Ein gesamtgesellschaftliches Problem
Artur sieht die Verantwortung nicht allein bei den Supermarktbetreibern. Er verweist darauf, dass mit der NIS-2-Richtlinie der EU und dem BSI-Gesetz bereits gesetzliche Anforderungen an die Cybersicherheit existieren. Das eigentliche Versagen liege in der mangelnden Durchsetzung dieser Vorschriften.
Viele Unternehmen ignorierten bestehende Gesetze, ohne nennenswerte Konsequenzen befürchten zu müssen. Wenn Betreiber anschließend von „Terrorismus” sprächen, sobald ihre ungesicherten Systeme angegriffen werden, bezeichnet der Experte das als „bodenlose Frechheit“.
Statt wirksamer Rechtsdurchsetzung im Bereich Cybersicherheit werde politisch auf Massenüberwachung gesetzt – ein Ansatz, den Artur klar ablehnt. Konsequentes Einfordern bestehender Datenschutz- und Sicherheitsgesetze wäre aus seiner Sicht der effektivere Weg.
Cyberversicherung: Kein Ausweg bei grober Fahrlässigkeit
Für Unternehmen, die trotz unzureichender IT-Sicherheit auf den Versicherungsschutz hoffen, zeichnet Artur ein ernüchterndes Bild. Versicherer führen inzwischen Sicherheitschecks durch, bevor sie eine Cyberversicherung anbieten. Wer dabei schlecht dasteht, erhält entweder gar kein Angebot oder muss mit extrem hohen Prämien rechnen.
Im Schadensfall können Versicherer zudem auf Ausschlussklauseln wegen grober Fahrlässigkeit verweisen und die Leistung verweigern. Artur vergleicht die Situation mit einem Laptop, der offen auf dem Beifahrersitz eines unverschlossenen Autos auf belebter Straße liegt: Wer so handelt, kann sich über Diebstahl nicht wundern.
Der Fall macht deutlich, dass IT-Sicherheit im Einzelhandel kein optionales Extra ist, sondern eine unternehmerische Grundpflicht. Solange politischer Druck und konsequente Strafverfolgung ausbleiben, dürften ähnliche Vorfälle keine Ausnahme bleiben.
Hinweis: Dieser Artikel wurde KI-gestützt erstellt und kann Fehler oder Ungenauigkeiten enthalten. Das verwendete Beitragsbild ist das YouTube-Vorschaubild des Original-Videos. Sämtliche Urheberrechte am Video, am Vorschaubild und an den darin enthaltenen Inhalten liegen beim jeweiligen YouTube-Kanal-Betreiber (WELT Nachrichtensender). Bei Fragen oder Anliegen zur Nutzung bitte über das Impressum kontaktieren.